Ny tjeneste: MailHistory – bedriftens e-post bevart for ettertiden
Vi lanserer MailHistory, vår egenutviklede arkivløsning for e-post. Alle…
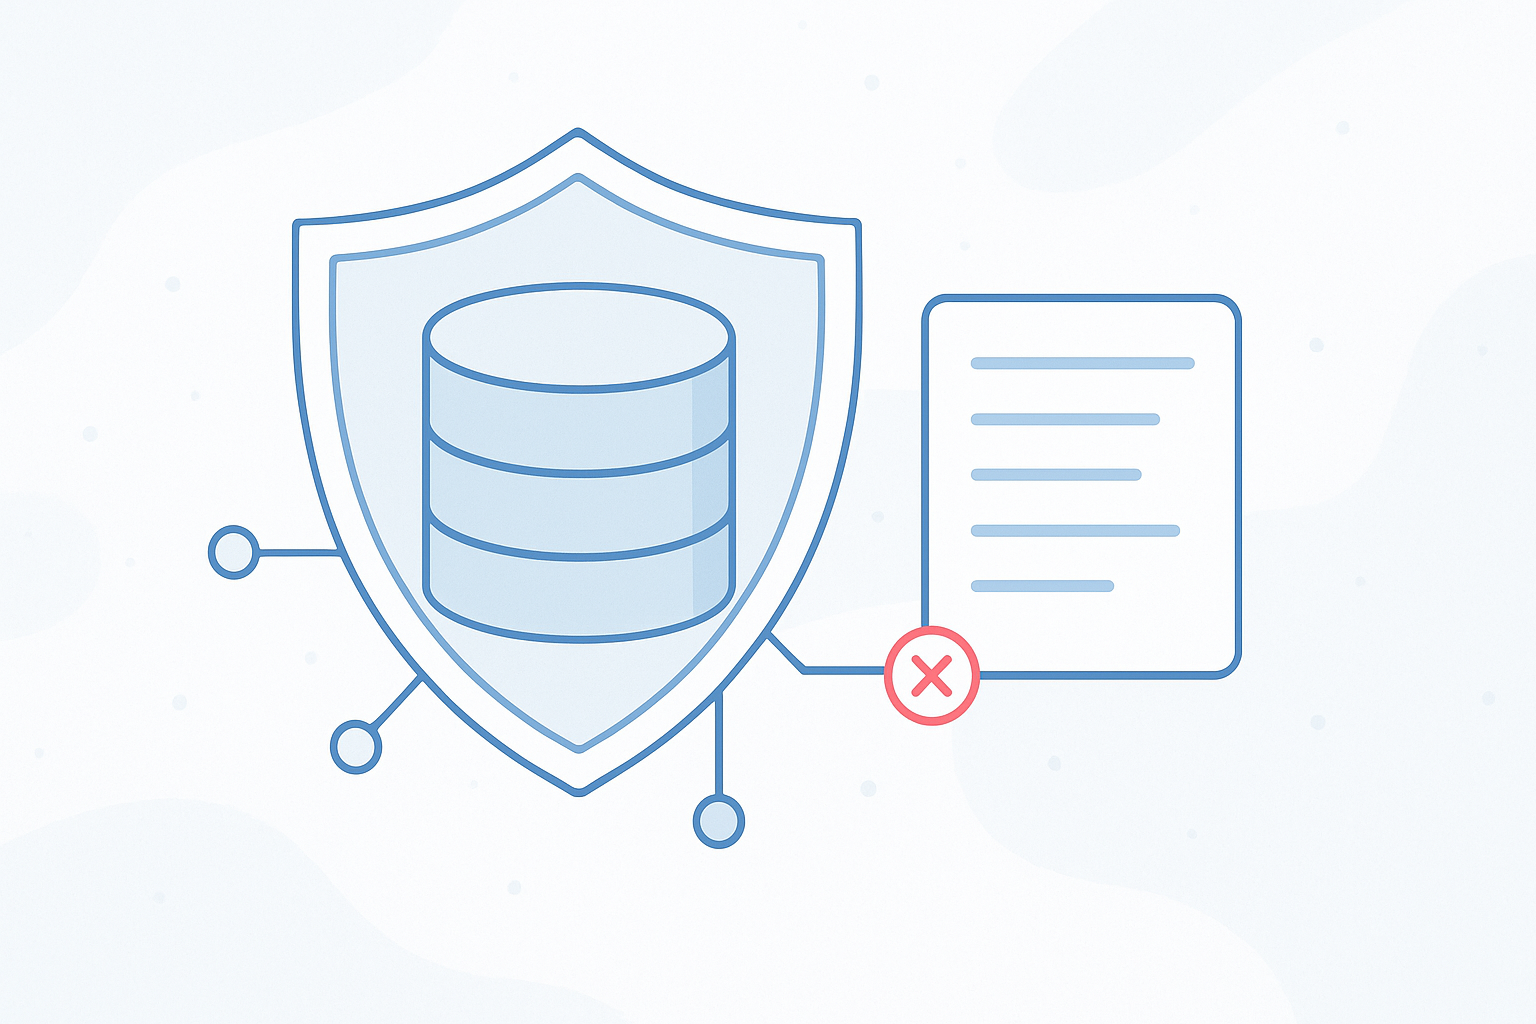
Kort svar: i Managed PostgreSQL hos Webspesialisten logges alle tilkoblingsforsøk, alle tilkoblinger er kryptert med TLS, hver database har et sterkt og unikt passord, du kan begrense tilgang til bestemte IP-adresser, og adresser som gjetter passord sperres automatisk. I kontrollpanelet ser du lagring, tilkoblinger og aktivitet per database. Det gir deg svar på spørsmålet de fleste ikke kan svare på i dag: hvem har egentlig koblet til databasen vår, og når?
Databasen er stedet der kundedata, ordrer og personopplysninger faktisk ligger. Likevel er det vanlig at tilkoblingsstrengen deles i team-chatter, ligger i gamle .env-filer og brukes fra utvikler-PC-er ingen lenger har oversikt over. Uten logg vet du ikke om en lekket streng er i bruk. Med logg ser du det med en gang.
Ved onboarding av en ny app: opprett en egen database for appen i stedet for å dele én stor. Legg inn appserverens IP i IP-begrensningen. Da vet du at trafikk fra andre steder er noe å undersøke.
Når en utvikler slutter: bytt passord på databasene vedkommende hadde tilgang til, og se i loggen at ingen gamle adresser fortsatt kobler til.
Ved mistanke om lekkasje: sjekk loggen for ukjente adresser og mislykkede forsøk. Sperr, bytt passord, og gjenopprett om nødvendig til et tidspunkt før hendelsen. Se hvordan gjenoppretting i tid fungerer.
For AI-agenter: gir du Claude eller Cursor tilgang via MCP-serveren vår, kjører de SQL skrivebeskyttet som standard. Du bestemmer selv om en agent skal få skrive.
Alt lagres kun i Norge, i våre egne datasentre, med kryptert backup i to norske datasentre. Kombinasjonen av norsk lagring, tilgangslogg og IP-begrensning gjør det enkelt å dokumentere overfor kunder, revisor eller Datatilsynet hvem som har hatt tilgang til hva. Les mer om fordelene ved norsk databasedrift.
Opprett en database og se loggen selv på Managed PostgreSQL.